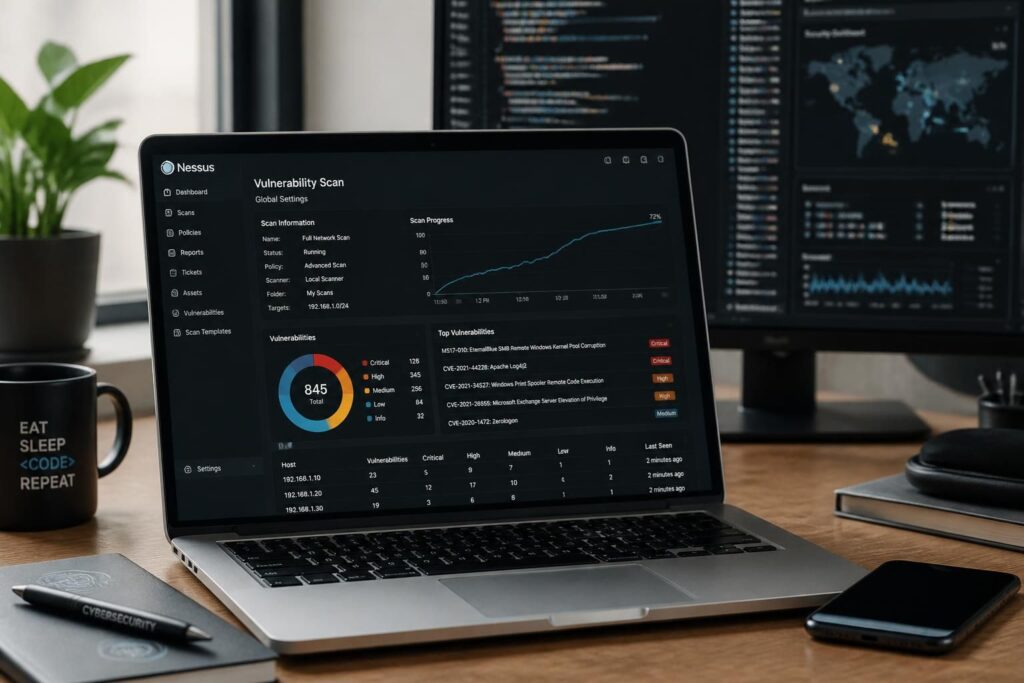
Quand les CVE critiques s’enchaînent, attendre le prochain audit manuel revient à regarder la surface d’attaque s’élargir sans rien faire. Nessus apporte justement cette vision claire et actionnable : un scanner de vulnérabilités capable de cartographier un parc, de prioriser les risques et de transformer une alerte brute en plan de remédiation concret. Pour une équipe sécurité, c’est souvent là que la différence se joue entre subir les failles et reprendre la main sur l’analyse de réseau.
L’article en bref
Nessus s’impose comme un repère fiable pour suivre les vulnérabilités, notamment quand les CVE critiques s’accumulent et que les délais de correction se resserrent. Ce guide montre comment télécharger Nessus, le configurer et l’utiliser pour obtenir une vraie lecture de la sécurité informatique.
- Installation rapide et claire : Télécharger Nessus, l’activer et lancer le premier scan
- Priorisation utile : Croiser CVSS, KEV et exposition réelle des actifs
- Usage opérationnel : Lire les résultats et lancer un audit de sécurité
- Automatisation durable : Programmer les scans et suivre les correctifs
L’objectif n’est pas seulement de détecter des failles, mais de construire une gestion des risques cohérente et durable.
La pression sur les équipes IT a pris une autre dimension avec la succession d’alertes touchant SonicWall, Citrix, JFrog ou encore Sangoma. Quand une faille critique passe de la publication au catalogue KEV en quelques jours, la question n’est plus seulement de savoir si un système est vulnérable, mais si cette vulnérabilité est déjà exposée, exploitable et prioritaire. C’est précisément là que Nessus trouve sa place : il ne bloque rien, il éclaire. Il photographie l’état réel d’un environnement, détecte les faiblesses connues et aide à décider quoi corriger d’abord, surtout quand le temps manque et que les tickets s’empilent.
Ce qui rend cet outil intéressant, ce n’est pas seulement sa notoriété. C’est sa logique : un moteur de détection alimenté par des plugins mis à jour en continu, des vérifications authentifiées quand elles sont possibles, et une lecture des résultats qui va bien au-delà d’un simple score. Pour un administrateur, un développeur ou un responsable sécurité, utiliser Nessus revient à structurer l’audit de sécurité autour de faits mesurables. Et dans un contexte où le CRA et NIS2 imposent une traçabilité plus stricte, cette rigueur devient vite indispensable.
Pourquoi Nessus reste un scanner de vulnérabilités incontournable
Nessus repose sur une idée simple, mais redoutablement efficace : interroger les machines, comparer ce qu’elles exposent avec une base de détections constamment enrichie, puis signaler les écarts. Il inspecte les ports, les bannières, les versions de services, parfois les clés de registre ou les paquets installés, afin de repérer les vulnérabilités qui échappent à un contrôle manuel. Ce principe explique pourquoi tant d’équipes l’utilisent pour la sécurité informatique : le code n’est qu’une conséquence, la méthode fait le vrai travail.
Contrairement à un pare-feu ou à un antivirus, Nessus ne protège pas en temps réel. Il identifie, mesure et hiérarchise. Cette distinction paraît évidente, mais la plupart des développeurs ou administrateurs débutants la sous-estiment encore : un scan réseau ne remplace jamais la protection, il sert à repérer ce qui doit être corrigé avant qu’un incident n’apparaisse.
Dans la pratique, son intérêt est surtout visible sur les environnements hétérogènes. Un parc composé de serveurs Linux, de postes Windows, d’appliances réseau et d’applications web ne peut pas être évalué sérieusement avec une vérification artisanale. Nessus apporte alors une base commune pour la gestion des risques, avec une lecture cohérente des failles critiques et des expositions prioritaires.
Télécharger Nessus et choisir la bonne édition selon son besoin
Pour télécharger Nessus, le point de départ reste le site officiel de Tenable. Le processus est simple, mais le choix de l’édition change tout : Nessus Essentials convient à un petit périmètre, Professional vise les usages commerciaux plus larges, tandis qu’Expert ajoute des fonctions utiles pour les applications web et les environnements plus complexes. La plupart des équipes se trompent ici : elles veulent un outil puissant sans prendre en compte la limite d’IP ou le niveau d’automatisation dont elles ont réellement besoin.
Essentials peut suffire pour un laboratoire, une petite structure ou un test de prise en main. En revanche, dès qu’un parc devient plus large, ou que l’usage doit s’intégrer à un cycle de remédiation régulier, la version payante devient plus cohérente. Pense comme un développeur : le bon outil n’est pas le plus impressionnant, c’est celui qui s’adapte au contexte sans forcer l’architecture.
| Édition | Usage principal | Limite ou avantage majeur |
|---|---|---|
| Essentials | Découverte et petit périmètre | Gratuite, mais nombre d’IP limité |
| Professional | Équipes sécurité et usages commerciaux | Scan illimité et reporting plus avancé |
| Expert | Surface d’attaque et web apps | Fonctions élargies pour les périmètres complexes |
Dans un cas concret, une PME qui scanne toujours les mêmes serveurs critiques peut rester sur Essentials plus longtemps qu’elle ne le pense. En revanche, une équipe qui doit couvrir des VPN, des reverse proxies et des services exposés sur internet gagnera vite à passer à une édition plus complète. La vraie question n’est donc pas “Nessus est-il gratuit ?”, mais “quel niveau de couverture est nécessaire pour réduire le risque réel ?”
Installer et initialiser Nessus sur Linux ou Windows
L’installation de Nessus reste accessible, même pour une équipe qui n’a pas l’habitude des outils de sécurité spécialisés. Sur Linux, le paquet officiel s’installe en quelques commandes, puis le service démarre localement sur le port 8834. Sur Windows, l’assistant graphique simplifie encore le processus. Dans les deux cas, l’interface web s’ouvre ensuite dans le navigateur, avec un certificat auto-signé au premier lancement.
Ce moment d’initialisation compte davantage qu’il n’y paraît. Il faut créer l’administrateur local, enregistrer la clé d’activation, puis laisser les plugins se synchroniser complètement. Beaucoup de débutants lancent trop tôt leur premier scan et obtiennent un rapport incomplet, parfois rassurant à tort. C’est une erreur classique : une détection des failles n’a de valeur que si la base de plugins est à jour.
- Télécharger Nessus depuis le portail officiel Tenable.
- Installer le paquet adapté au système d’exploitation.
- Démarrer le service et ouvrir l’interface sur le port 8834.
- Renseigner la clé d’activation et créer le compte administrateur.
- Attendre la mise à jour complète des plugins avant le scan.
Une anecdote revient souvent chez les équipes qui commencent : un scan lancé trop vite, un plugin non synchronisé, puis une vulnérabilité critique absente du rapport. Sur le papier, l’outil semblait fonctionner. Dans les faits, la moitié de la valeur était perdue. Ici encore, la méthode prime sur l’automatisme.
Utiliser Nessus pour lancer un premier scan pertinent
Le modèle Basic Network Scan constitue souvent le meilleur point de départ. Il permet de détecter les machines actives, d’identifier les services exposés et de repérer les failles les plus courantes sans configuration lourde. Pour une première analyse de réseau, c’est l’équivalent d’un diagnostic général avant une inspection détaillée. On ne cherche pas encore la perfection, on cherche un signal fiable.
Une fois le scan terminé, la lecture des résultats doit rester méthodique. Les hôtes sont classés par niveau de criticité, les vulnérabilités s’alignent selon leur gravité, et certaines éditions ajoutent le VPR pour mieux prioriser. Ce qui bloque vraiment ici, ce n’est pas la quantité d’informations, mais leur hiérarchisation. Si tout semble important, rien ne l’est vraiment.
Lire un rapport Nessus sans se perdre dans les détails
La bonne approche consiste à filtrer d’abord les entrées Critical et High, puis à croiser ces résultats avec l’exposition réelle de l’actif. Un serveur interne isolé n’a pas la même urgence qu’une appliance accessible depuis internet. C’est le genre de distinction qui change complètement l’ordre de correction, surtout dans un audit de sécurité où le temps d’action est limité.
Un rapport utile ne se contente pas de dire qu’une faille existe. Il indique souvent le port, le service, la version concernée et la solution attendue. Cette granularité permet d’ouvrir un ticket précis, sans ambiguïté pour l’équipe en charge de la remédiation. Le code n’est qu’une conséquence, encore une fois : ce qui compte, c’est la décision qu’il déclenche.
Prioriser les failles avec CVSS, KEV et contexte d’exposition
Un bon scan n’est utile que si la lecture des résultats suit une logique de priorisation. Le score CVSS fournit une base, mais il ne suffit pas. Une vulnérabilité notée 9.8 sur un système isolé n’a pas la même urgence qu’une faille un peu moins haute, déjà documentée dans le catalogue KEV et visible depuis internet. C’est exactement ce qu’a révélé la vague de septembre : plusieurs CVE critiques ont été ajoutées au catalogue d’exploitation connue en quelques jours.
Dans ce contexte, Nessus aide surtout à trier ce qui doit bouger immédiatement. Une appliance SonicWall exposée, une instance Citrix ciblée activement, ou un composant d’intégration continue comme Jenkins peuvent devenir prioritaires avant des dizaines d’autres alertes moins urgentes. La vraie discipline consiste à croiser trois signaux : gravité technique, exploitation connue, et exposition réelle.
| Signal | Ce qu’il indique | Décision pratique |
|---|---|---|
| CVSS élevé | Potentiel de dommage important | À examiner rapidement |
| Présence dans le KEV | Exploitation déjà observée | Correctif prioritaire |
| Exposition internet | Surface accessible aux attaquants | Remédiation accélérée |
Cette grille évite une erreur fréquente : traiter toutes les failles à la même vitesse. Une équipe efficace ne corrige pas “tout”, elle corrige d’abord ce qui peut être exploité demain matin. C’est là que la gestion des risques devient concrète, presque tangible.
Automatiser le scan et intégrer Nessus au cycle de remédiation
Un scan ponctuel donne une photographie, pas une stratégie. Pour garder une vision utile dans la durée, Nessus doit s’intégrer à un rythme régulier, idéalement via son API REST et des scans programmés. Cette automatisation permet de détecter rapidement les nouvelles vulnérabilités publiées dans le flux des plugins, sans attendre qu’un humain relance l’analyse.
Dans une petite équipe, cela change tout. Un scan quotidien sur le périmètre exposé et un scan hebdomadaire sur le reste du parc suffisent souvent à maintenir un niveau de vigilance solide. Ensuite, les résultats doivent être injectés dans l’outil de ticketing ou dans un tableau de suivi simple, avec un responsable, une échéance et une preuve de re-scan après correction.
Le minimum opérationnel pour rester efficace
Une structure pragmatique repose généralement sur quatre éléments : un scan récurrent, un export des failles critiques, un SLA de correction et une vérification après patch. Sans ce cycle, Nessus devient juste un générateur de rapports. Avec ce cycle, il devient un véritable outil d’audit de sécurité continu.
Pour les organisations soumises à des contraintes réglementaires, cette traçabilité a un autre avantage : elle documente la découverte, la correction et la fenêtre d’exposition. En cas d’incident, ce type d’historique vaut bien plus qu’un simple PDF partagé par email. Ta progression dépend de ça : transformer une alerte en preuve d’action.
Erreurs fréquentes avec Nessus et bonnes pratiques de terrain
La plupart des échecs ne viennent pas de l’outil, mais de son usage. Scanner sans identifiants réduit fortement la profondeur de détection, surtout pour les paquets manquants ou les correctifs système. Oublier la mise à jour des plugins avant le premier lancement produit des résultats trop rassurants. Et exposer l’interface d’administration au public revient à prendre un risque inutile pour gagner quelques minutes de confort.
Autre piège courant : vouloir traiter toutes les alertes au même rythme. Un junior brillant mais désorganisé tombe souvent dans ce travers en voulant tout corriger immédiatement. Un praticien plus expérimenté sait qu’un bon plan de remédiation s’appuie sur la hiérarchie des risques, pas sur l’agitation. La méthode compte davantage que l’énergie brute.
- Scanner sans credentials : les failles internes restent souvent invisibles.
- Ignorer les plugins : le rapport perd sa valeur sur les CVE récentes.
- Tout traiter pareil : les failles critiques se noient dans le bruit.
- Oublier le re-scan : un ticket fermé ne prouve rien sans vérification.
- Exposer le port 8834 : l’interface doit rester limitée à l’administration.
Le plus intéressant, au fond, n’est pas d’éviter toutes les erreurs. C’est d’installer une discipline qui les rend moins probables à chaque cycle. C’est là que Nessus cesse d’être un simple scanner et devient un support de progression pour l’équipe.
Comparer Nessus à OpenVAS et Qualys pour faire le bon choix
Nessus n’est pas seul sur ce terrain. OpenVAS/Greenbone reste une option open source appréciée pour les budgets serrés, tandis que Qualys s’appuie sur un modèle SaaS qui limite l’administration locale. Le bon choix dépend souvent moins du prestige de l’outil que du temps disponible pour l’exploiter correctement. Un scanner mal maintenu vaut toujours moins qu’une solution plus simple, mais maîtrisée.
Dans une équipe déjà à l’aise avec Linux, les scripts et les automatisations, Nessus offre un équilibre séduisant entre puissance, couverture et lisibilité. Pour une organisation qui veut aller vite sans héberger elle-même l’infrastructure, un service cloud peut être plus confortable. Là encore, il faut penser en développeur : la valeur ne vient pas du produit isolé, mais de son intégration dans le système global.
| Solution | Modèle | Atout principal |
|---|---|---|
| Nessus | Licence + édition gratuite | Détection robuste et automatisation |
| OpenVAS | Open source | Coût réduit et liberté technique |
| Qualys | SaaS | Gestion simplifiée côté éditeur |
Le meilleur outil reste celui que l’équipe utilisera vraiment chaque semaine. C’est une leçon simple, mais déterminante : la sécurité informatique progresse moins par accumulation de fonctionnalités que par régularité d’usage.
Questions utiles sur l’utilisation de Nessus
Nessus est-il réellement gratuit ?
Oui, l’édition Essentials existe sans coût, avec une limite d’adresses IP qui convient surtout à un petit périmètre ou à un laboratoire.
Faut-il des identifiants pour bien utiliser Nessus ?
Fortement recommandé, car un scan authentifié détecte beaucoup plus de vulnérabilités liées aux systèmes et aux correctifs manquants.
Nessus détecte-t-il les failles déjà exploitées ?
Oui, à condition que les plugins soient à jour et que la vulnérabilité soit couverte par la base de détection ou le catalogue KEV associé.
Peut-il remplacer un antivirus ou un pare-feu ?
Non, il sert à détecter et à prioriser les vulnérabilités, pas à bloquer les attaques en temps réel.
Peut-on l’intégrer à un audit de sécurité régulier ?
Oui, et c’est même l’un de ses usages les plus pertinents : scans planifiés, export des rapports et suivi des correctifs.
Ce n’est pas la quantité de code que tu écris qui compte. C’est la qualité de ta compréhension.